inDDoS
Garantía corporativa

Certificaciones y competencias

Basamos nuestros servicios de pruebas de penetración y seguridad de la información en autorizaciones oficiales y en sistemas de gestión auditados por organismos independientes. Las autorizaciones del Ministerio de Industria y Tecnología de la República de Turquía (STB03-250, STB01-3242), el certificado de Empresa de Pruebas de Penetración Aprobada de Clase A de la TSE (TSE-STF-065) y la membresía en CREST se integran con los certificados ISO/IEC 27001:2022 e ISO/IEC 27701:2019 acreditados por TÜRKAK y con los sistemas de gestión ISO 9001, ISO/IEC 20000-1 e ISO 22301.

2
Autorizaciones ministeriales
A
Clase de pruebas de penetración de la TSE
5
Sistemas de gestión ISO
9
Especialistas certificados por la TSE

Autorizaciones y acreditaciones oficiales

Las autorizaciones ministeriales exigidas en las licitaciones públicas, junto con nuestras acreditaciones nacionales e internacionales en pruebas de penetración. Los certificados con número pueden comprobarse a través del sistema de verificación en línea del organismo emisor.

STB03-250

Autorización de pruebas de penetración

Servicios de pruebas de penetración

Detalles del documento
Expedida por
Ministerio de Industria y Tecnología de la República de Turquía
Base legal
Reglamento n.º 31881

La autorización oficial exigida para presentar ofertas en las licitaciones públicas de pruebas de penetración.

STB01-3242

Autorización de informática pública

Servicios informáticos públicos

Detalles del documento
Expedida por
Ministerio de Industria y Tecnología de la República de Turquía
Base legal
Reglamento n.º 31881

Autorización para presentar ofertas en todo tipo de licitaciones públicas de adquisición de servicios informáticos.

TSE-STF-065

Empresa de Pruebas de Penetración Aprobada de Clase A de la TSE

Certificado de empresa de pruebas de penetración

Detalles del documento
Norma
TS 13638/T2
Clase
Clase A
Expedida por
Instituto Turco de Normalización (TSE)

Certificado que se concede a las empresas cuya competencia en pruebas de penetración se aprueba en la clase más alta tras las auditorías de la TSE.

SPICE-535

SPICE nivel 2

Certificado de madurez organizativa

Detalles del documento
Organismo de certificación
ICT CERTIFY
Norma
TS ISO/IEC 15504-7
Nivel de madurez
Nivel progresivo 2
Tipo / Clase
A / 1
Primera emisión
18.09.2026

Certificado de madurez organizativa relativo a la evaluación de los procesos de software en el marco de la norma TS ISO/IEC 15504.

Nuestro equipo técnico cuenta con 9 especialistas en pruebas de penetración certificados por la TSE; el equipo se completa con expertos que poseen las certificaciones OSCP, CISSP, CISM, CISA y CIPP/E, así como la Licencia de Auditoría Independiente de Sistemas de Información de la SPK.

Sistemas de gestión acreditados y membresías

Gestionamos nuestros procesos de seguridad de la información, privacidad de datos personales, calidad, gestión de servicios de TI y continuidad de negocio conforme a las normas ISO. Nuestros certificados ISO/IEC 27001 e ISO/IEC 27701 están expedidos bajo acreditación del IAF y de TÜRKAK. Además, somos empresa miembro (Member Company) de CREST International, referencia internacional en pruebas de seguridad éticas.

15.26.11050.1765

ISO/IEC 27001:2022

Sistema de gestión de la seguridad de la información

Detalles del documento
Certificación
Sigmacert Global (SQR)
Acreditación
IAF + TÜRKAK
Código TÜRKAK
YS-9E73-3306
Área técnica
C.01
Primer registro
29.01.2026
SoA
13.01.2025/00

Nuestros controles del Anexo A y nuestros procesos de gestión de riesgos se someten cada año a una auditoría de seguimiento bajo la acreditación de TÜRKAK.

05.26.11050.0026

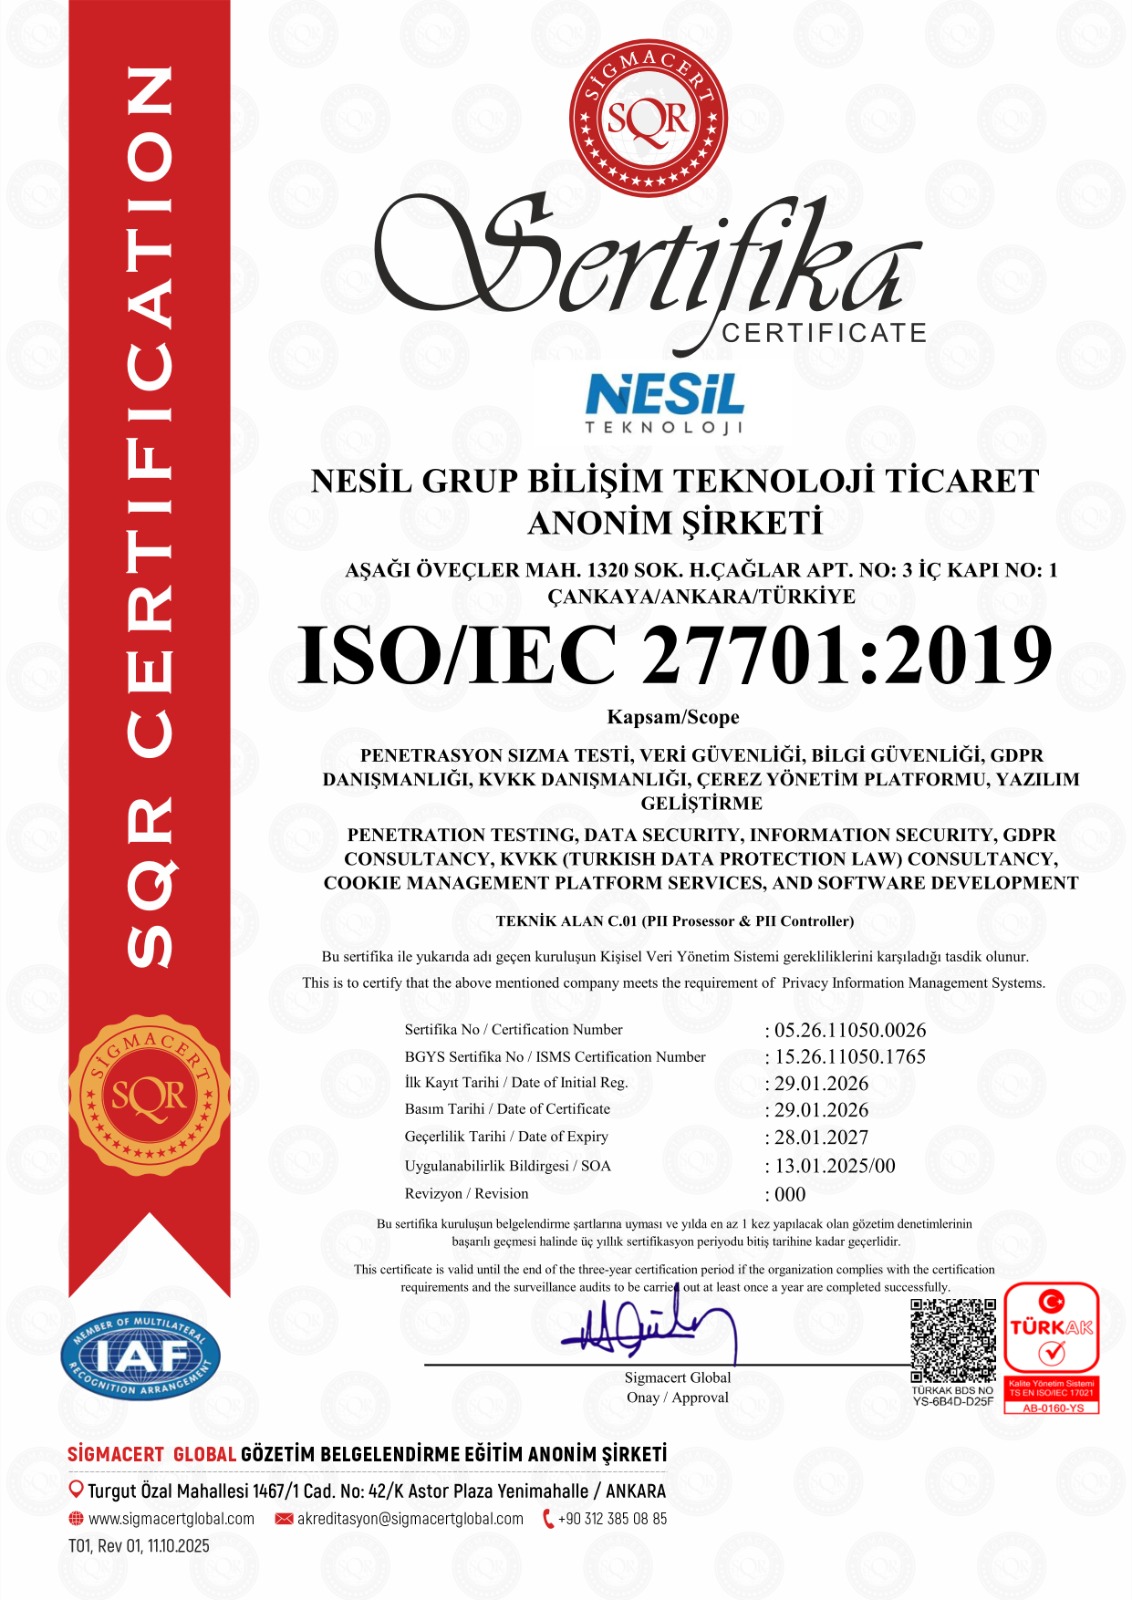
ISO/IEC 27701:2019

Sistema de gestión de la información de privacidad

Detalles del documento
Certificación
Sigmacert Global (SQR)
Acreditación
IAF + TÜRKAK
Código TÜRKAK
YS-6B4D-D25F
Área técnica
C.01 (PII Processor & Controller)
Primer registro
29.01.2026
Legislación
6698 KVKK + EU 2016/679 GDPR

El cumplimiento de la KVKK y del RGPD está garantizado a nivel de sistema de gestión para los procesos en los que actuamos tanto como encargado como responsable del tratamiento de datos personales.

Membresía en CREST

Member Company

Membresía en CREST International, referencia internacional en pruebas de penetración.

AlcancePenetration Testing

ISO 9001:2015

Sistema de gestión de la calidad

Satisfacción del cliente medible mediante un enfoque basado en riesgos, una gestión orientada a procesos y la mejora continua.

AlcanceCiberseguridad, consultoría y servicios de TI

ISO/IEC 20000-1

Sistema de gestión de servicios de TI

Los procesos de nivel de servicio (SLA), gestión de incidentes, cambios y capacidad están definidos y son auditables.

AlcanceDesarrollo de software, integración de sistemas y servicios de seguridad gestionada

ISO 22301

Sistema de gestión de la continuidad de negocio

Garantía de continuidad de los servicios ante ciberataques, crisis o interrupciones operativas.

AlcanceAnálisis de impacto en el negocio, estrategias de recuperación y gestión de crisis

Certificaciones de nuestro equipo de expertos

Certificaciones de reconocimiento internacional que posee nuestro equipo en el ámbito de las pruebas de penetración, la gestión de la seguridad de la información y la protección de datos personales.

Especialistas en pruebas de penetración certificados por la TSE

TS 13638 · Instituto Turco de Normalización
2
Especialista sénior en pruebas de penetración
3
Especialista certificado en pruebas de penetración
4
Especialista registrado en pruebas de penetración

Pruebas de penetración

Pentesting
  • OSCP+OffSec Certified Professional PlusOffSecVerificar
  • OSCPOffensive Security Certified ProfessionalOffSecVerificar
  • OSEPOffSec Experienced Penetration TesterOffSec
  • OSWEOffensive Security Web ExpertOffSec
  • CRTOCertified Red Team OperatorZero-Point Security
  • CRTPCertified Red Team ProfessionalAltered Security
  • CREST CRTCREST Registered Penetration TesterCREST International
  • CREST CPSACREST Practitioner Security AnalystCREST International
  • eWPTX v2Web Application Penetration Tester eXtremeeLearnSecurity / INE
  • CEHCertified Ethical HackerEC-Council
  • LPTLicensed Penetration TesterEC-Council
  • GPENGIAC Penetration TesterSANS / GIAC

Gestión y auditoría de la seguridad de la información

SGSI y auditoría
  • CISMCertified Information Security ManagerISACAVerificar
  • CISACertified Information Systems AuditorISACAVerificar
  • AAISM™Advanced in AI Security ManagementISACA
  • CISSPCertified Information Systems Security Professional(ISC)²
  • ISO 27001 LAISO/IEC 27001:2022 Lead AuditorSigmacert Global / Exemplar Global · N.º de certificado: SGM-2023-401587Abrir certificado
  • Security+CompTIA Security+CompTIA
  • SPKLicencia de Auditoría Independiente de Sistemas de InformaciónJunta de Mercados de Capitales (VII-128.7) · N.º de documento: 930873

Protección de datos personales y privacidad

Privacidad y protección de datos
  • CIPP/ECertified Information Privacy Professional / EuropeIAPPAbrir certificado
  • ISO 27701 LIISO/IEC 27701:2019 Lead ImplementerPrivacy Information Management System
  • ISO 27701 LAISO/IEC 27701:2019 Lead AuditorCFE-CERTAbrir certificado
  • GDPR DPOEU GDPR Data Protection OfficerCFE-CERTAbrir certificado