inDDoS
Kurumsal Güvence

Belgelerimiz ve Yetkinliklerimiz

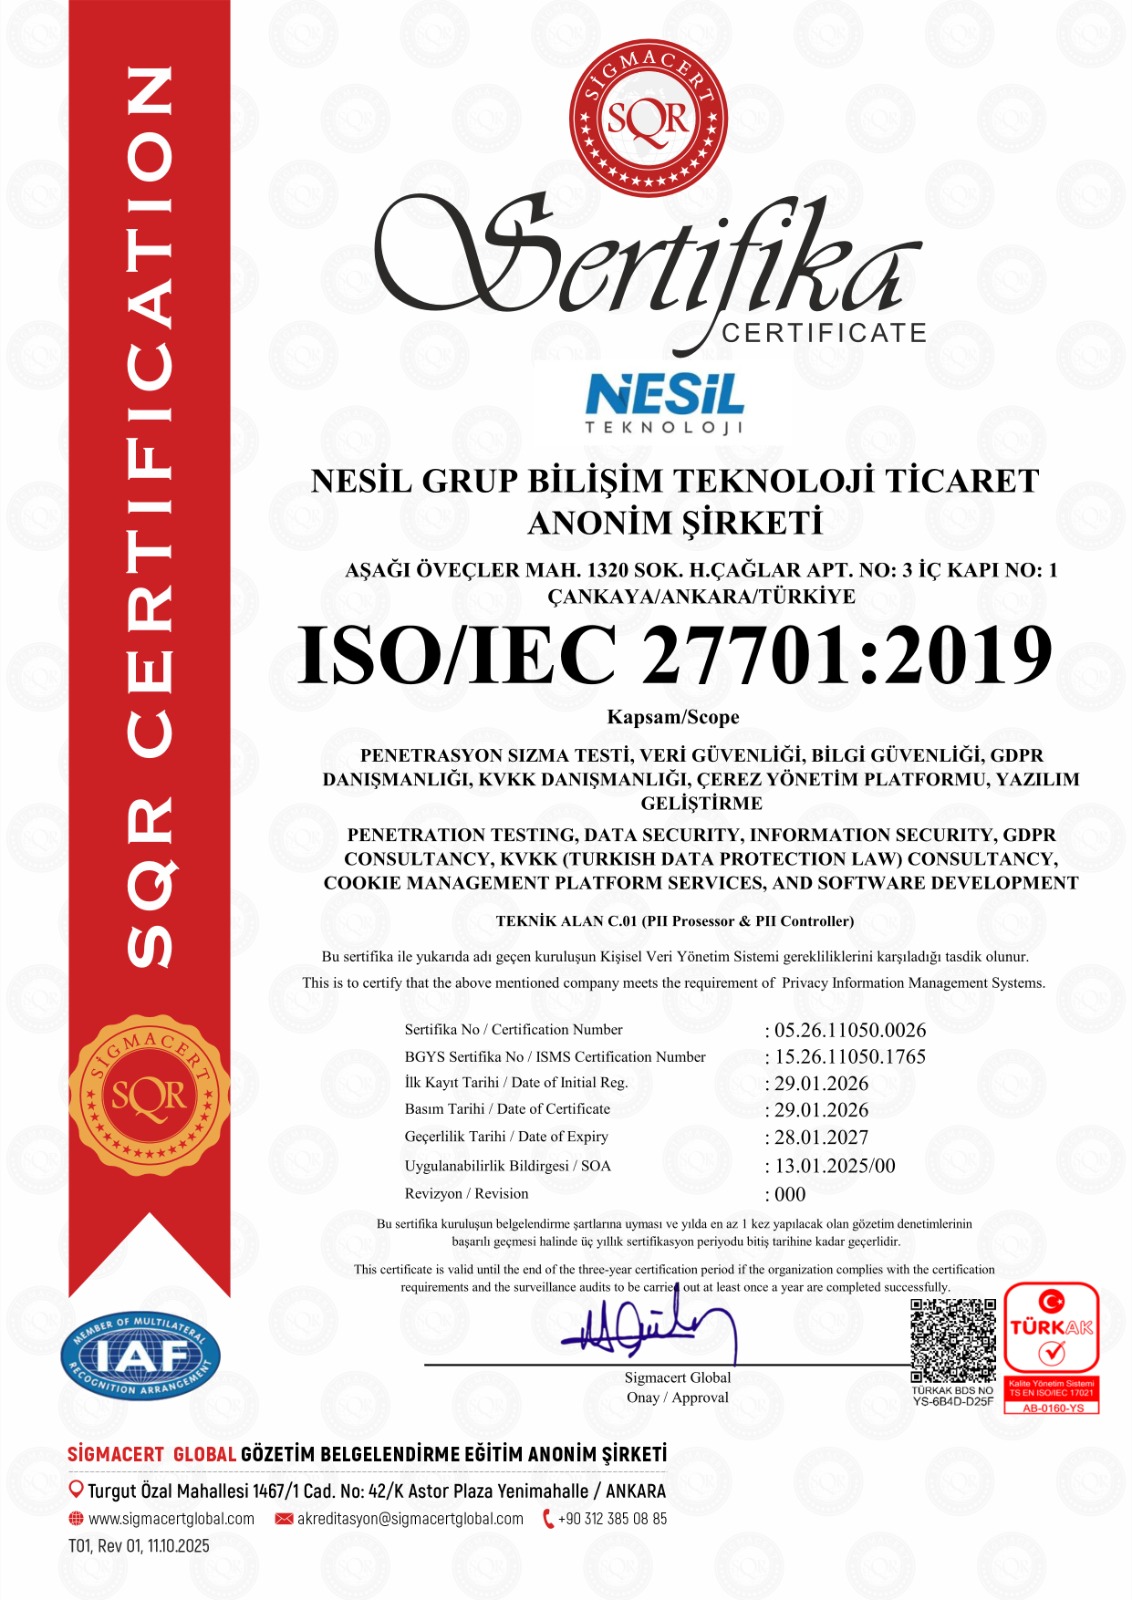
Sızma testi ve bilgi güvenliği hizmetlerimizi resmî yetki belgeleri ve bağımsız kuruluşlarca denetlenen yönetim sistemleri üzerine kuruyoruz. T.C. Sanayi ve Teknoloji Bakanlığı yetki belgeleri (STB03-250, STB01-3242), TSE A Sınıfı Onaylı Sızma Testi Firması belgesi (TSE-STF-065) ve CREST üyeliği; TÜRKAK akreditasyonlu ISO/IEC 27001:2022 ve ISO/IEC 27701:2019 belgeleriyle ISO 9001, ISO/IEC 20000-1 ve ISO 22301 yönetim sistemleriyle bir bütün oluşturur.

2
Bakanlık Yetki Belgesi
A
TSE Sızma Testi Sınıfı
5
ISO Yönetim Sistemi
9
TSE Belgeli Uzman

Resmî Yetkiler ve Akreditasyonlar

Kamu ihalelerinde aranan bakanlık yetkileri ile ulusal ve uluslararası sızma testi akreditasyonlarımız. Numarası verilen belgeler, düzenleyen kurumun çevrim içi doğrulama sistemi üzerinden sorgulanabilir.

STB03-250

Sızma Testi Yetki Belgesi

Sızma testi hizmetleri

Belge ayrıntıları
Düzenleyen
T.C. Sanayi ve Teknoloji Bakanlığı
Dayanak
31881 sayılı Yönetmelik

Kamu kurumlarının sızma testi alımlarında teklif verebilmek için aranan resmî yetki belgesi.

STB01-3242

Kamu Bilişim Yetki Belgesi

Kamu bilişim hizmetleri

Belge ayrıntıları
Düzenleyen
T.C. Sanayi ve Teknoloji Bakanlığı
Dayanak
31881 sayılı Yönetmelik

Kamu kurumlarının açtığı bilişim hizmeti alımı ihalelerinin tamamında teklif verme yetkisi.

TSE-STF-065

TSE A Sınıfı Onaylı Sızma Testi Firması

Sızma Testi Firma Belgesi

Belge ayrıntıları
Standart
TS 13638
Sınıf
A Sınıfı
Düzenleyen
Türk Standardları Enstitüsü (TSE)

TSE denetimleri sonucunda sızma testi yetkinliği en üst sınıfta onaylanan firmalara verilen belge.

SPICE-535

SPICE Seviye 2

Organizasyonel Olgunluk Belgesi

Belge ayrıntıları
Belgelendirme
ICT CERTIFY
Standart
TS ISO/IEC 15504-7
Olgunluk seviyesi
Aşamalı Seviye 2
Tip / Sınıf
A / 1
İlk veriliş
18.09.2026

Yazılım süreçlerinin TS ISO/IEC 15504 çerçevesinde değerlendirilmesine ilişkin organizasyonel olgunluk belgesi.

Teknik ekibimizde 9 TSE belgeli sızma testi uzmanı görev yapar; ekip OSCP, CISSP, CISM, CISA ve CIPP/E sertifikaları ile SPK Bilgi Sistemleri Bağımsız Denetim Lisansına sahip uzmanlarla tamamlanır.

Akredite Yönetim Sistemleri ve Üyelikler

Bilgi güvenliği, kişisel veri gizliliği, kalite, BT hizmet yönetimi ve iş sürekliliği süreçlerimizi ISO standartlarına göre işletiyoruz. ISO/IEC 27001 ve ISO/IEC 27701 belgelerimiz IAF ve TÜRKAK akreditasyonu altında düzenlenmiştir. Ayrıca etik güvenlik testlerinde uluslararası ölçüt kabul edilen CREST International bünyesinde üye şirket statüsündeyiz.

15.26.11050.1765

ISO/IEC 27001:2022

Bilgi Güvenliği Yönetim Sistemi

Belge ayrıntıları
Belgelendirme
Sigmacert Global (SQR)
Akreditasyon
IAF + TÜRKAK
TÜRKAK Kodu
YS-9E73-3306
Teknik Alan
C.01
İlk Kayıt
29.01.2026
SoA
13.01.2025/00

Annex A kontrolleri ve risk yönetimi süreçlerimiz, TÜRKAK akreditasyonu kapsamında her yıl gözetim denetiminden geçer.

05.26.11050.0026

ISO/IEC 27701:2019

Gizlilik Bilgi Yönetim Sistemi

Belge ayrıntıları
Belgelendirme
Sigmacert Global (SQR)
Akreditasyon
IAF + TÜRKAK
TÜRKAK Kodu
YS-6B4D-D25F
Teknik Alan
C.01 (PII Processor & Controller)
İlk Kayıt
29.01.2026
Mevzuat
6698 KVKK + EU 2016/679 GDPR

Kişisel verileri hem işleyen hem veri sorumlusu sıfatıyla ele aldığımız süreçlerde KVKK ve GDPR uyumu, yönetim sistemi düzeyinde güvence altındadır.

CREST Üyeliği

Member Company

Sızma testi alanında uluslararası referans CREST International üyeliği.

KapsamPenetration Testing

ISO 9001:2015

Kalite Yönetim Sistemi

Risk temelli yaklaşım, süreç odaklı yönetim ve sürekli iyileştirmeyle ölçülebilir müşteri memnuniyeti.

KapsamSiber güvenlik, danışmanlık ve BT hizmetleri

ISO/IEC 20000-1

BT Hizmet Yönetim Sistemi

Hizmet seviyesi (SLA), olay, değişiklik ve kapasite yönetimi süreçleri tanımlı ve denetlenebilir.

KapsamYazılım geliştirme, sistem entegrasyonu ve yönetilen güvenlik hizmetleri

ISO 22301

İş Sürekliliği Yönetim Sistemi

Siber saldırı, kriz ya da operasyonel kesinti anlarında hizmetlerin kesintisiz sürmesi için güvence.

Kapsamİş etki analizi, kurtarma stratejileri ve kriz yönetimi

Uzman Kadromuzun Sertifikaları

Sızma testi, bilgi güvenliği yönetimi ve kişisel veri koruma alanlarında ekibimizin sahip olduğu, uluslararası geçerliliği olan sertifikalar.
TSE Belgeli Sızma Testi Uzmanları

TS 13638 · Türk Standardları Enstitüsü
2
Kıdemli Sızma Testi Uzmanı
3
Sertifikalı Sızma Testi Uzmanı
4
Kayıtlı Sızma Testi Uzmanı

Sızma Testi

Penetration Testing
  • OSCP+OffSec Certified Professional PlusOffSecDoğrula
  • OSCPOffensive Security Certified ProfessionalOffSecDoğrula
  • OSEPOffSec Experienced Penetration TesterOffSec
  • OSWEOffensive Security Web ExpertOffSec
  • CRTOCertified Red Team OperatorZero-Point Security
  • CRTPCertified Red Team ProfessionalAltered Security
  • CREST CRTCREST Registered Penetration TesterCREST International
  • CREST CPSACREST Practitioner Security AnalystCREST International
  • eWPTX v2Web Application Penetration Tester eXtremeeLearnSecurity / INE
  • CEHCertified Ethical HackerEC-Council
  • LPTLicensed Penetration TesterEC-Council
  • GPENGIAC Penetration TesterSANS / GIAC

Bilgi Güvenliği Yönetimi ve Denetim

ISMS & Audit
  • CISMCertified Information Security ManagerISACADoğrula
  • CISACertified Information Systems AuditorISACADoğrula
  • AAISM™Advanced in AI Security ManagementISACA
  • CISSPCertified Information Systems Security Professional(ISC)²
  • ISO 27001 LAISO/IEC 27001:2022 Lead AuditorSigmacert Global / Exemplar Global · Sertifika No: SGM-2023-401587Sertifikayı aç
  • Security+CompTIA Security+CompTIA
  • SPKBilgi Sistemleri Bağımsız Denetim LisansıSermaye Piyasası Kurulu (VII-128.7) · Belge No: 930873

Kişisel Verilerin Korunması ve Gizlilik

Privacy & Data Protection
  • CIPP/ECertified Information Privacy Professional / EuropeIAPPSertifikayı aç
  • ISO 27701 LIISO/IEC 27701:2019 Lead ImplementerPrivacy Information Management System
  • ISO 27701 LAISO/IEC 27701:2019 Lead AuditorCFE-CERTSertifikayı aç
  • GDPR DPOEU GDPR Data Protection OfficerCFE-CERTSertifikayı aç